Savez-vous quelle version de WordPress fait tourner votre site ? Si la réponse est « je ne sais pas », prenez deux minutes pour la vérifier aujourd’hui. Une faille de sécurité, baptisée CVE-2026-87902, vient d’être corrigée. Des robots la testent déjà partout sur Internet, y compris chez nous.
Pas de panique : le correctif existe et il s’applique en quelques clics. Ce guide explique en mots simples ce qu’est cette faille, pourquoi il faut agir vite, et comment protéger votre site pas à pas.
Points clés
- La faille CVE-2026-87902 touche WordPress de la version 4.7.0 à la 7.1.1.
- La version 7.1.2 la corrige : c’est la mise à jour à faire.
- Le 23 septembre 2026, 113 domaines hébergés chez nous ont reçu des tentatives d’exploitation.
- Vérifier votre version prend moins de deux minutes depuis l’administration.
- Notre support vous aide si la mise à jour vous inquiète.
Qu’est-ce que la faille CVE-2026-87902 ?
CVE-2026-87902 est une vulnérabilité (une faille de sécurité) dans le cœur de WordPress. Elle permet à un visiteur malveillant, sans aucun compte sur votre site, de forcer celui-ci à lire un fichier qu’il ne devrait pas ouvrir. Dans certains cas, cela peut aller jusqu’à la prise de contrôle du site.
Imaginez une porte de service mal verrouillée à l’arrière d’un magasin. La clientèle passe par l’entrée principale et ne la voit jamais. Un intrus, lui, la trouve en testant les poignées. La différence, ici, c’est que les intrus sont des programmes automatiques qui testent des milliers de sites à la minute.
Les versions 4.7.0 à 7.1.1 de WordPress sont concernées. La version 7.1.2 corrige le défaut.
Pourquoi il faut agir maintenant
Les attaques ne sont pas théoriques. Help Net Security et Patchstack rapportent des sondages lancés quelques heures seulement après la publication du correctif. C’est un schéma classique : dès qu’un correctif sort, les attaquants comprennent où se trouvait la faille et cherchent les sites qui ne l’ont pas encore reçu.
Nous le constatons sur notre propre infrastructure. Le 23 septembre 2026, 113 domaines hébergés chez nous ont reçu des tentatives d’exploitation. Ces robots ne choisissent pas leurs cibles : un blog d’association et une boutique en ligne reçoivent les mêmes visites.
Une tentative n’est pas une intrusion. La plupart échouent, notamment sur les sites à jour. Mais chaque site resté en retard offre une occasion de plus. Voilà pourquoi la mise à jour vaut mieux que l’attente.
Votre site est-il concerné ? Vérifiez votre version
Savoir si CVE-2026-87902 vous concerne prend moins de deux minutes.
- Connectez-vous à l’administration de votre site (généralement
votresite.fr/wp-admin). - Ouvrez le menu Tableau de bord, puis Mises à jour.
- Lisez la version indiquée en haut de page : elle s’affiche sous la forme « Vous utilisez WordPress 7.x.x ».
Si le numéro est inférieur à 7.1.2, votre site doit être mis à jour. Si vous n’arrivez pas à vous connecter, ou si l’écran ne ressemble pas à cela, contactez notre support : nous vérifions la version avec vous.
Comment mettre à jour WordPress en 4 étapes
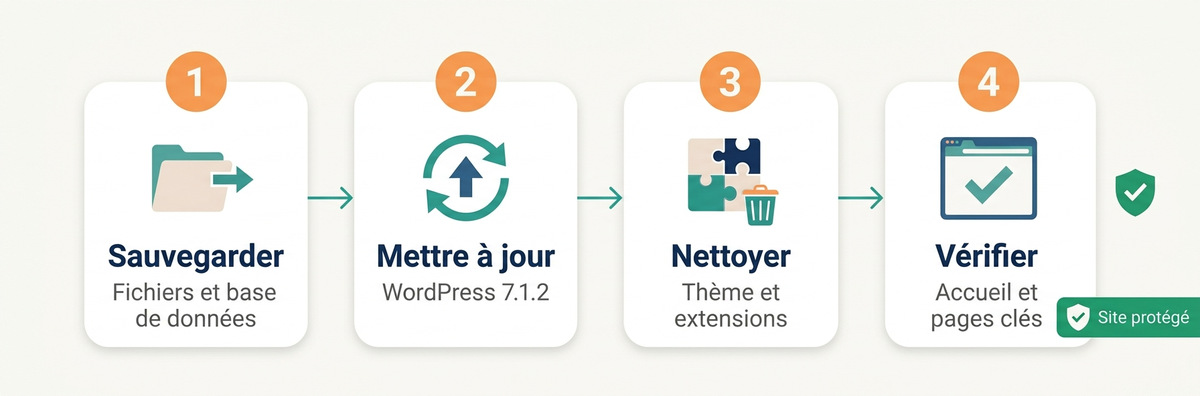
Corriger CVE-2026-87902 se prépare comme un déménagement : on protège d’abord ce qui compte, puis on avance sereinement.
- Faites une sauvegarde. Copiez vos fichiers et votre base de données avant de toucher à quoi que ce soit. Si un doute apparaît, cette copie permet de revenir en arrière.
- Lancez la mise à jour de WordPress. Dans Tableau de bord > Mises à jour, cliquez sur le bouton de mise à jour vers la 7.1.2. La documentation officielle de WordPress détaille cette étape, et notre guide pour mettre à jour un CMS ajoute nos conseils.
- Mettez à jour le thème et les extensions. Supprimez ceux que vous n’utilisez plus. Une extension inactive reste une porte d’entrée possible.
- Vérifiez que votre site s’affiche bien. Parcourez la page d’accueil, une page de contenu et, pour une boutique, un passage de commande test.
Votre site est très ancien ? Dans ce cas, la mise à jour peut demander de changer aussi la version de PHP, le langage sur lequel il fonctionne. Ne le faites pas seul : notre équipe vous guide.
Et si mon site a déjà été visé ?
Rappelons-le : être visé ne veut pas dire être piraté. À ce stade, nos vérifications du 23 septembre n’ont révélé aucun fichier malveillant déposé sur les comptes contrôlés. Ce constat date de ce soir-là et nous continuons la surveillance.
Après la mise à jour contre CVE-2026-87902, gardez l’œil ouvert quelques jours. Trois signes doivent vous alerter :
- un compte administrateur que vous n’avez pas créé ;
- des pages ou des redirections que vous ne reconnaissez pas ;
- un site soudain très lent ou qui affiche des messages étranges.
Si l’un d’eux apparaît, ne supprimez rien dans la précipitation. Écrivez-nous : nous regardons ensemble ce qui s’est passé.
Un doute sur la version ou l’état de votre site WordPress ?
Notre support technique vérifie avec vous la version installée et vous accompagne dans la mise à jour.
Envie de repartir sur un hébergement adapté à votre site ?
Un site à jour, sur une plateforme suivie de près, reste la meilleure protection. Pour un site vitrine, un blog ou une boutique, découvrez notre hébergement mutualisé. Pour un projet qui demande plus de puissance et de contrôle, découvrez nos serveurs cloud VDS.
Questions fréquentes
Qu’est-ce que la faille CVE-2026-87902 ?
C’est une faille de sécurité dans WordPress. Elle permet à un visiteur sans compte de faire lire à un site un fichier qu’il ne devrait pas ouvrir. Dans certains cas, elle peut mener à la prise de contrôle du site.
Quelles versions de WordPress sont concernées ?
Les versions 4.7.0 à 7.1.1. La version 7.1.2 corrige la faille.
Comment savoir quelle version de WordPress j’utilise ?
Connectez-vous à l’administration, puis ouvrez Tableau de bord > Mises à jour. La version installée s’affiche en haut de la page. Si vous ne parvenez pas à la trouver, notre support peut la vérifier pour vous.
Mon site est-il piraté parce qu’il a été visé ?
Non. Une tentative montre seulement qu’un robot a testé votre site. Elle échoue le plus souvent, en particulier sur un site à jour. Après la mise à jour, surveillez les comptes administrateurs et les pages inconnues.
Dois-je aussi changer la version de PHP ?
Seulement si votre site est très ancien. Contactez notre support : nous vous indiquons la version adaptée avant de mettre WordPress à jour.
En bref : vérifiez, sauvegardez, mettez à jour
La faille CVE-2026-87902 est corrigée dans WordPress 7.1.2, et les robots la testent déjà. Trois gestes suffisent : vérifier votre version, faire une sauvegarde, puis lancer la mise à jour. Ces informations datent du 23 septembre 2026 et pourront évoluer.
Votre site est-il déjà en 7.1.2 ? Si vous n’en êtes pas certain, notre support vous répond et vous accompagne.